La Ley de Inteligencia Artificial en el Perú: Por qué el marco normativo pionero exige una nueva Arquitectura Empresarial
Con la promulgación de la Ley N.º 31814 y la posterior aprobación de su marco operativo mediante el Decreto Supremo N.º 115-2025-PCM (su Reglamento oficial), el Perú marcó un hito histórico: se convirtió en el primer país de América Latina en contar con un reglamento general e integral de Inteligencia Artificial.
Para directores generales, gerentes de operaciones y líderes de tecnología, esta normativa no debe interpretarse como un
simple trámite de cumplimiento legal (compliance). Representa una señal contundente del mercado: la etapa de experimentación informal con IA llegó a su fin. A partir de ahora, la adopción de algoritmos, modelos predictivos y agentes inteligentes en las organizaciones debe estar respaldada por trazabilidad técnica, auditoría de datos y un modelo de gobierno explícito.
No es solo cumplimiento legal, es una señal del mercado: la era de la experimentación informal con IA llegó a su fin.
1. El alcance de la norma: ¿A quién aplica y qué principios exige?
El marco regulatorio, liderado por la Presidencia del Consejo de Ministros (PCM) a través de la Secretaría de Gobierno y Transformación Digital (SGTD), aplica tanto a entidades públicas como al sector privado (desarrolladores, comercializadores
e implementadores de sistemas basados en IA).
Inspirada en las mejores prácticas de la OCDE, la UNESCO y el AI Act. de la Unión Europea, la ley establece principios rectores obligatorios:

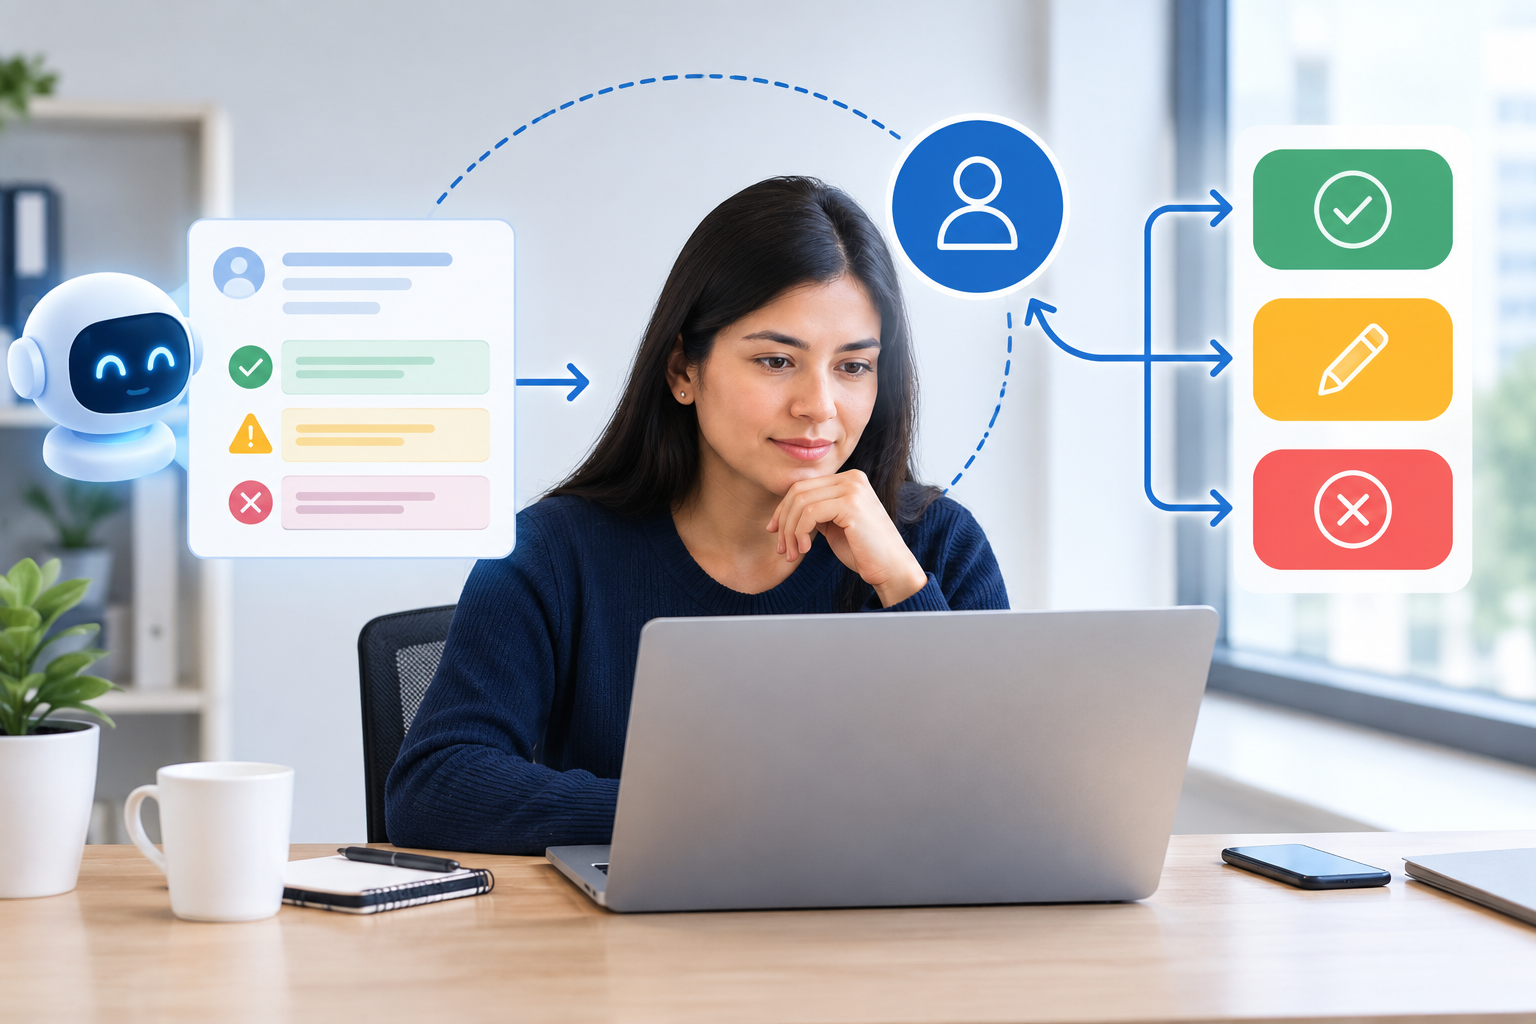
Supervisión humana obligatoria (Human-in-the-loop)
Ningún sistema de IA puede tomar decisiones críticas de forma 100% desatendida cuando comprometa derechos, accesos o bienestar de las personas. Toda organización debe implementar mecanismos explícitos que faculten a un operador calificado a intervenir, vetar o anular las salidas generadas por un modelo algorítmico antes de su aplicación efectiva.
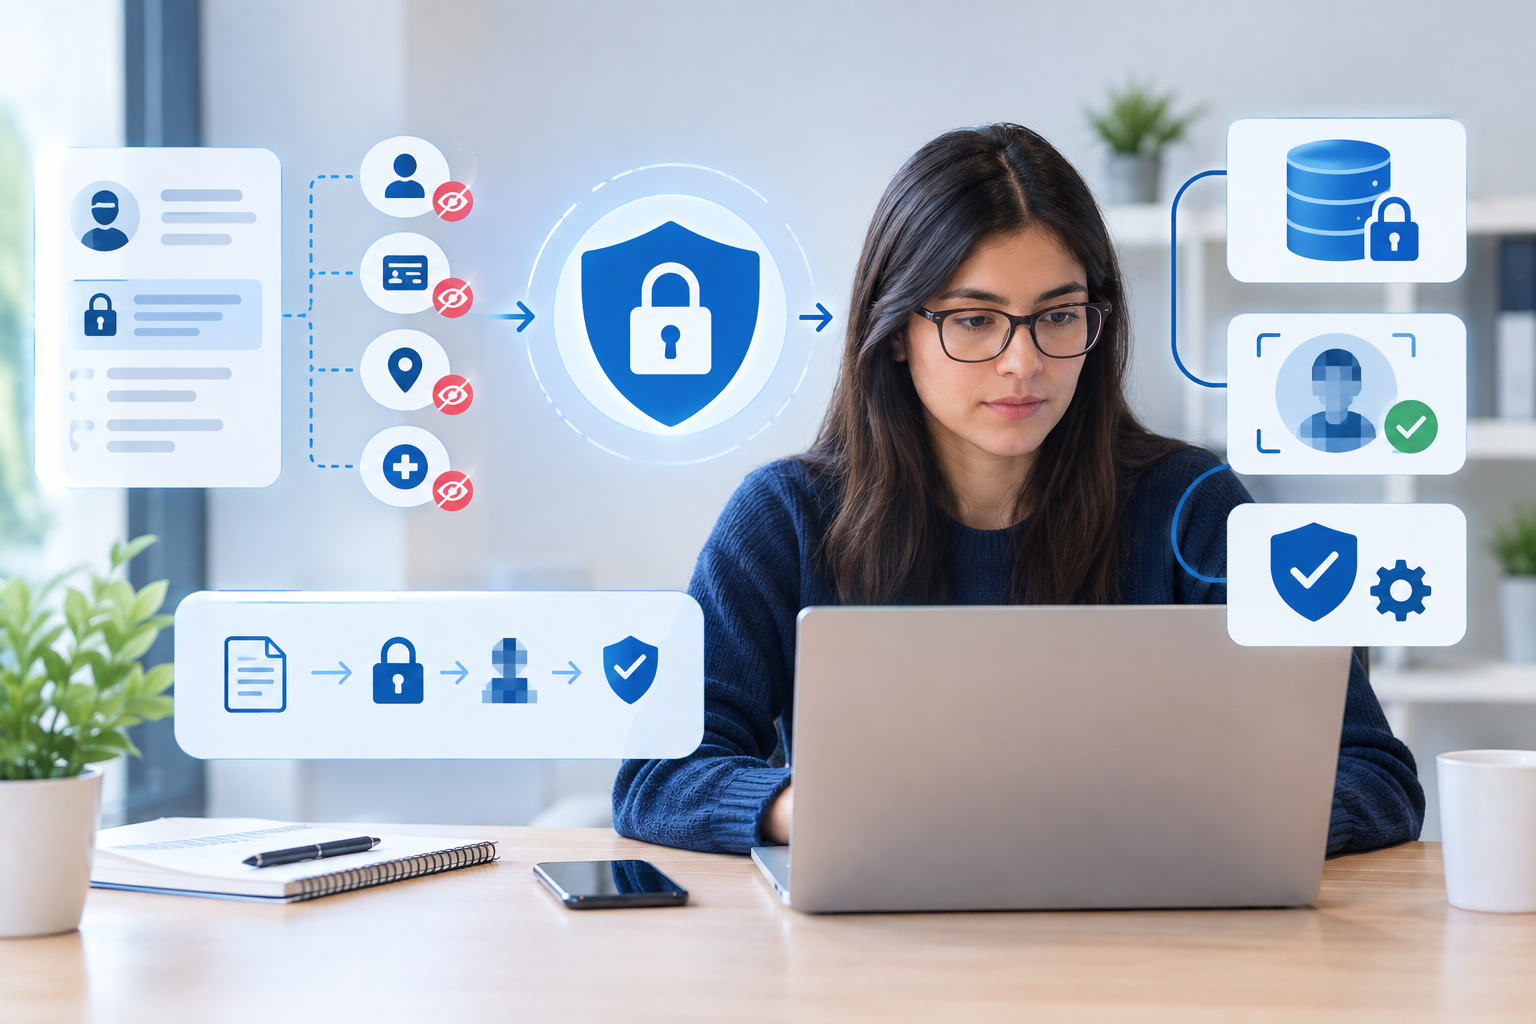
Privacidad y gobernanza de datos
Vinculación estricta con la Ley de Protección de Datos Personales (Ley N.º 29733). Queda prohibido el entrenamiento o inferencia con datos sensibles sin consentimiento o justificación legítima. Las empresas deberán establecer políticas de disociación y cifrado en el ciclo de vida del dato para blindar la identidad de los usuarios frente a brechas de seguridad.
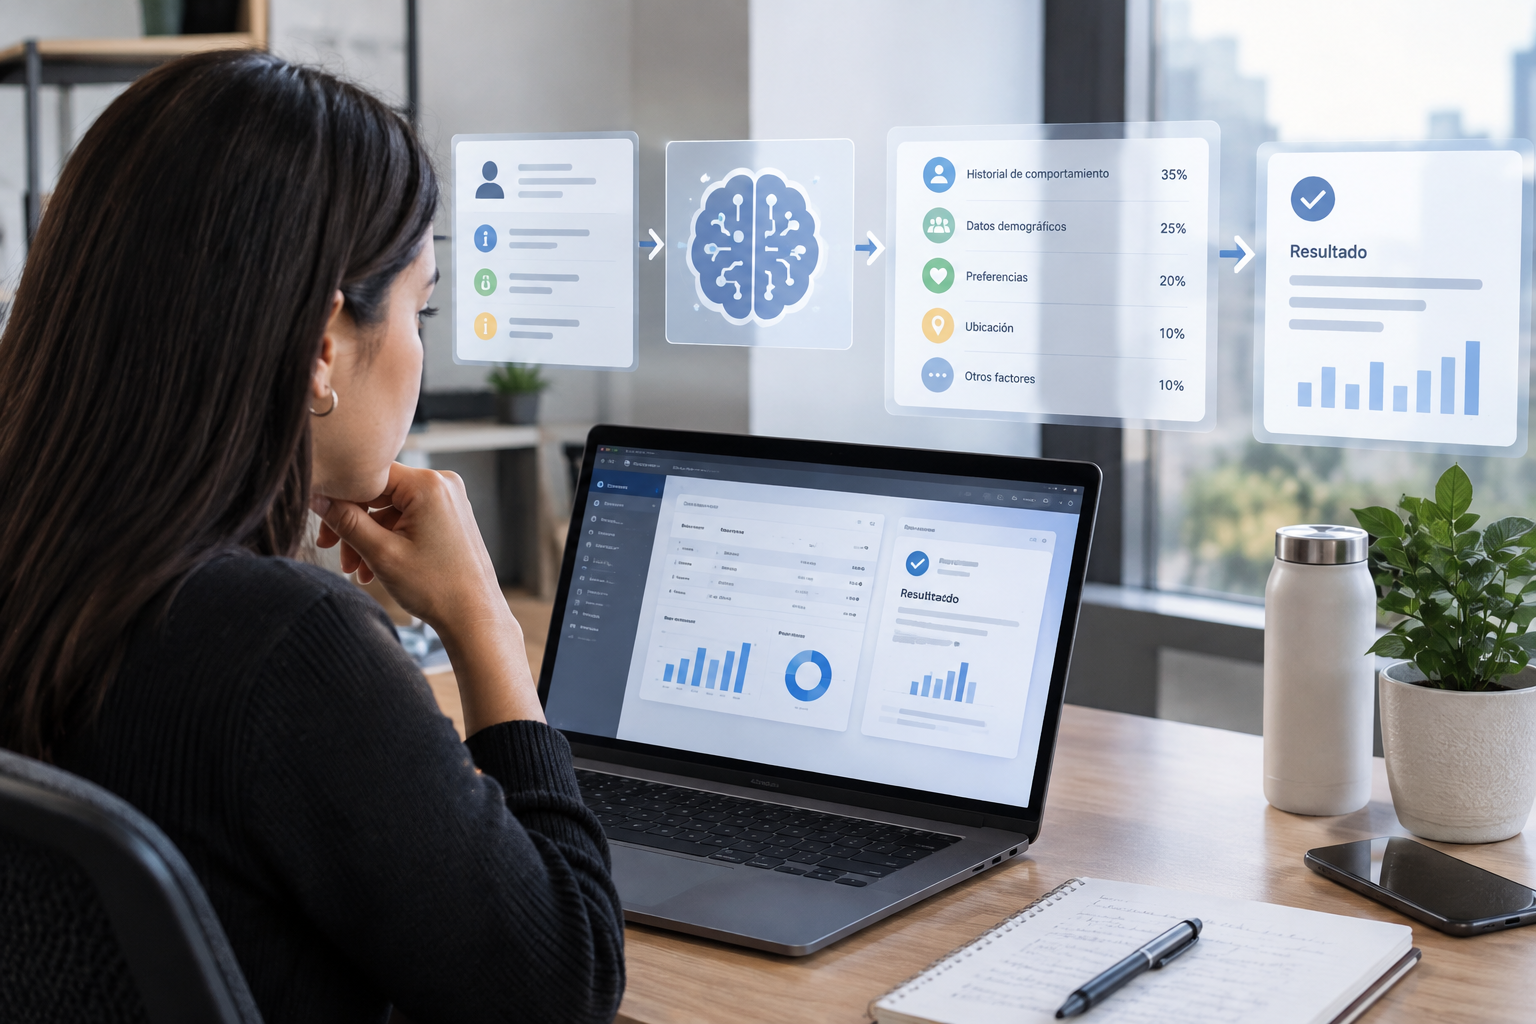
Transparencia y explicabilidad algorítmica
La empresa debe ser capaz de explicar la lógica detrás de una sugerencia o cálculo automatizado, erradicando cajas negras sin auditoría. Se debe garantizar a los usuarios y órganos fiscalizadores el derecho a conocer los criterios determinantes que fundamentaron una decisión asistida por algoritmos.
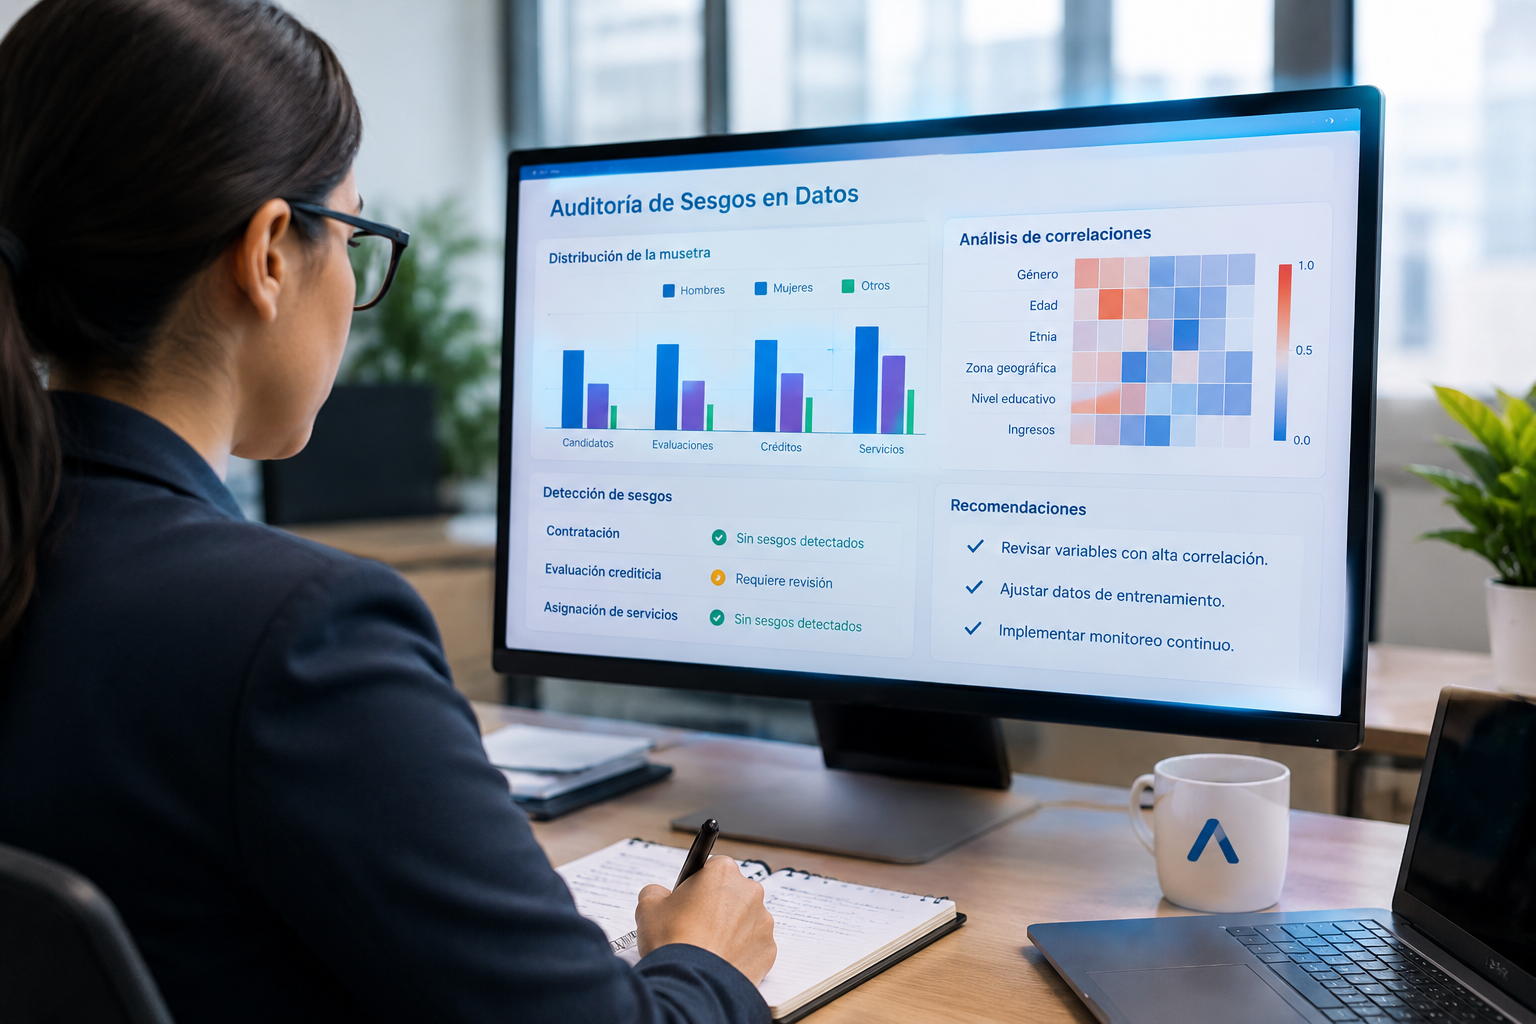
Prevención de sesgos y no discriminación
Obligación de auditar bases de datos para evitar sesgos discriminatorios en contratación, evaluación crediticia o asignación de servicios. Esto exige aplicar revisiones estadísticas continuas sobre los datos de entrenamiento para prevenir correlaciones espurias que perjudiquen a grupos vulnerables.
2. Clasificación de riesgos: ¿En qué categoría caen sus operaciones?
El Reglamento adopta un enfoque basado en riesgos, estructurando los casos de uso en tres grandes niveles:
| Nivel de Riesgo | Definición y Criterio Legal | Ejemplos en el Entorno Real | Obligaciones Técnicas |
|---|---|---|---|
|
Uso Prohibido |
Impacto negativo e irreversible en derechos fundamentales o dignidad. | Inferencia de rasgos sensibles sin base legal; manipulación conductual nociva. | Prohibición absoluta de desarrollo y despliegue. |
|
Riesgo Alto |
Gestión de infraestructura crítica, salud, scoring crediticio, selección o servicios esenciales. | Scoring bancario, selección de personal por IA, triaje médico asistido, redes de energía o transporte. | Evaluaciones de impacto, supervisión humana obligatoria, auditoría de 3 años y norma ISO/IEC 42001. |
|
Riesgo Aceptable / Bajo |
Aplicaciones operativas cotidianas que no comprometen derechos fundamentales. | Chatbots de atención y FAQs, optimización de rutas, RPA contable, borradores internos. | Buenas prácticas, transparencia (informar interacción con IA) y ciberseguridad base. |
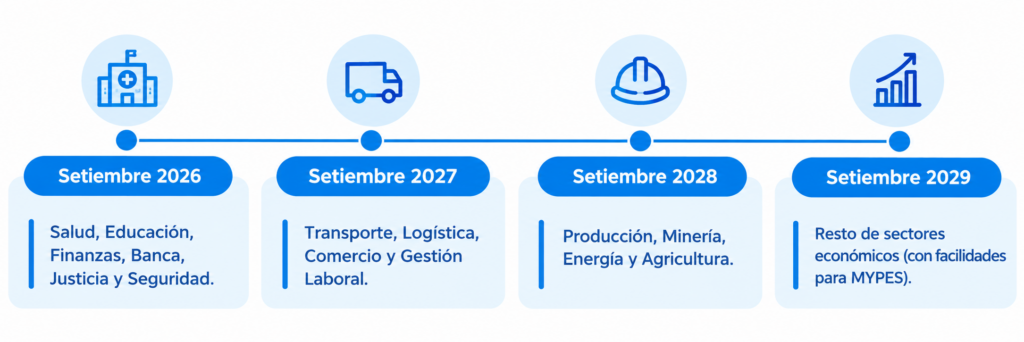
3. Cronograma escalonado: Plazos de adecuación para el sector privado
El reglamento peruano establece un cronograma gradual de cumplimiento según la criticidad del sector económico:
Aunque los plazos parecen holgados, rediseñar flujos de datos, documentar algoritmos legados e integrarlos de forma segura con ERPs toma entre 6 y 18 meses. Las organizaciones que posterguen su adecuación enfrentarán cuellos de botella operativos y sobrecostos. Adicionalmente, posponer estas auditorías incrementa el riesgo de contingencias legales severas ante inspecciones de oficio por parte de la autoridad competente. Del mismo modo, las compañías que retrasen su homologación quedarán en desventaja inmediata para licitar con entidades del Estado o cerrar acuerdos comerciales con corporaciones multinacionales que ya exigen proveedores auditados en IA.
4. El impacto en la región: El Perú como referente en Latinoamérica
Históricamente, América Latina ha adoptado marcos normativos foráneos. La aprobación del D.S. 115-2025-PCM sitúa al Perú a la vanguardia regulatoria regional:
- Efecto espejo en países vecinos: Economías como Chile, Colombia, México y Brasil —que debaten sus propias leyes de IA— analizan el esquema peruano de riesgos escalonados y su propuesta de sandboxes regulatorios para innovación controlada.
- Atracción de inversión y certidumbre jurídica: Contar con reglas de juego claras sobre IA y gobernanza de datos reduce la incertidumbre frente a mercados desregulados o con vacíos legales.
- Exigencia a proveedores tech transfronterizos: Empresas de software (SaaS) y consultoras internacionales que provean soluciones en Perú deberán garantizar trazabilidad y auditoría si operan en sectores de riesgo alto.
Esta posición pionera convierte al país en un laboratorio de pruebas de referencia para organismos multilaterales como el BID
y la OCDE en el monitoreo de políticas digitales. Asimismo, establece un precedente clave para la interoperabilidad de
estándares éticos y técnicos de inteligencia artificial dentro de bloques comerciales estratégicos como la Alianza del Pacífico.
5. El reto estructural en el entorno local: Informalidad y vacíos de datos
El contexto socioeconómico peruano presenta un reto particular: la alta informalidad (superior al 70% de la PEA) y la fragmentación de datos estructurados.
Si una entidad financiera o una compañía de retail entrena modelos de scoring basándose exclusivamente en historiales formales, el algoritmo generará sesgos de exclusión automáticos hacia microempresarios y trabajadores independientes. Por ello, la normativa recalca el criterio humano asistido: la tecnología debe complementar el criterio de analistas y supervisores, jamás sustituir el juicio contextual sobre la realidad del usuario.
A esta problemática se suma la baja madurez en higiene de datos dentro de muchas medianas empresas, donde abundan repositorios desarticulados y registros no estructurados. Frente a este panorama, las organizaciones están obligadas a sanear y enriquecer sus fuentes antes de alimentar modelos automatizados, garantizando que sus algoritmos reflejen la realidad operativa local sin reproducir brechas socioeconómicas preexistentes.
6. Claves de Arquitectura Empresarial para cumplir con la Ley de IA sin frenar la innovación

Para los líderes de negocio y TI, el camino no consiste en frenar la innovación, sino en dotarla de estructura y rigor técnico:
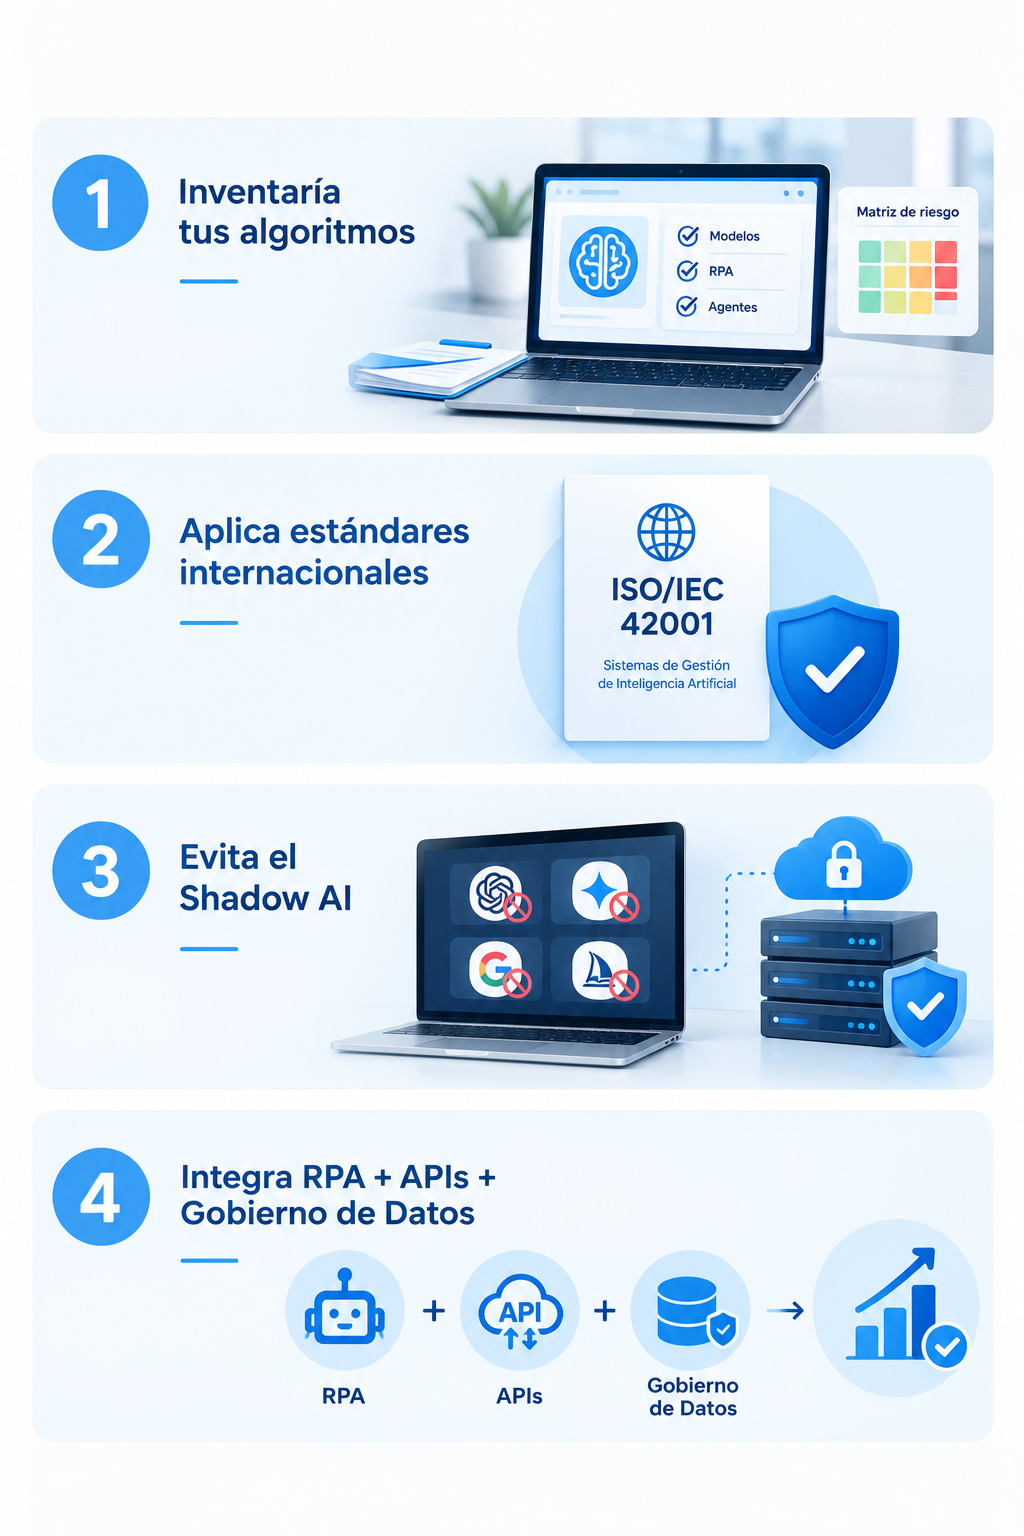
a) Inventaríe sus algoritmos y flujos de automatización: Identifique si en su empresa se usan modelos predictivos, scripts de RPA o agentes de IA, y clasifíquelos en la matriz de riesgo del reglamento. Este inventario debe documentar la procedencia de los datos de entrenamiento y el propósito exacto de cada flujo automatizado. Contar con este mapa técnico evitará sanciones ante fiscalizaciones y permitirá identificar rápidamente qué sistemas requieren auditorías algorítmicas prioritarias.
b) Adopte marcos técnicos reconocidos: Alinear la gestión corporativa a estándares internacionales como la norma ISO/IEC 42001 (Sistemas de Gestión de Inteligencia Artificial) facilitará cualquier proceso de certificación o auditoría oficial. Este marco define controles claros sobre el ciclo de vida del algoritmo, la gestión de sesgos y la mitigación de fallos técnicos imprevistos. Adoptar esta metodología homologada reduce la fricción regulatoria y otorga una ventaja competitiva frente a clientes corporativos que exigen proveedores certificados.
c) Erradique el Shadow AI con entornos gobernados: Prohíba el uso de herramientas públicas y gratuitas de IA donde los colaboradores cargan bases de clientes, contratos o secretos comerciales sin supervisión. Habilite en su lugar entornos empresariales cerrados (instancias dedicadas con contratos de confidencialidad y retención cero de datos) que garanticen que la información interna no alimente modelos externos. La política debe complementarse con sesiones de concienciación sobre el manejo responsable de información sensible y credenciales de acceso.
d) Articule RPA + APIs + Gobierno de Datos: El RPA asegura que las reglas de negocio deterministas se ejecuten con exactitud matemática, mientras que las APIs garantizan transferencias cifradas y controladas entre sistemas legados y nuevas aplicaciones. Sobre esta base, el gobierno de datos garantiza que cualquier capa de analítica o modelo de lenguaje reciba datos limpios, contextualizados y trazables. Esta combinación técnica permite a la gerencia escalar la productividad sin perder el control operativo ni comprometer el cumplimiento regulatorio.
¿Su empresa cuenta con una arquitectura preparada para la nueva regulación de IA?
En ARQUIE (Arquitectura Empresarial Latam) ayudamos a medianas y grandes empresas a ordenar sus procesos, automatizar flujos con RPA y estructurar modelos de gobierno de datos y TI que combinan rentabilidad con estricto cumplimiento normativo.
Contáctanos
ARQUITECTURA EMPRESARIAL LATAM combina su experiencia en ingeniería avanzada para el desarrollo e integración de soluciones informáticas de calidad mundial y el diseño de sistemas avanzados e innovadores. Cuéntanos sobre tu proyecto. Estamos disponibles para asesorarte y hacerlo realidad.
Teléfono
- +51 902 307 714
- +51 942 152 965
- +51 964 168 938
- +51 964 042 842
hola@arquiempresa.com