Ciberseguridad en Supply Chain: Cómo proteger tu logística con arquitectura empresarial integral
Ciberataques a Supply Chain: El riesgo que tu logística no puede ignorar

En 2026, un ciberataque golpeó a una gran empresa de logística global y comprometió ocho centros de almacenamiento en Europa. Los atacantes se llevaron nombres, direcciones, teléfonos y correos de miles de clientes.
Casi al mismo tiempo, una plataforma tecnológica de transporte de carga hizo un hallazgo incómodo. Un grupo de cibercriminales había estado husmeando en sus buzones de correo, su nube y sus documentos financieros. El daño operativo fue limitado, pero la alarma quedó encendida para todo el sector.
Ninguno de los dos casos es una anomalía. En 2025, los ciberataques a la cadena de suministro se duplicaron en el mundo. Le costaron a las empresas 53.200 millones de dólares al año, según Cipher, la unidad de ciberseguridad de Prosegur. El problema puede tocar tu empresa sin importar cuántos empleados tengas.
Ahí entra la arquitectura empresarial: la disciplina que ordena procesos, tecnología y riesgos bajo una sola estrategia.
Dos ataques, un mismo punto débil
Los dos casos comparten algo revelador: ninguno forzó un sistema complejo. Bastó una llamada a la mesa de ayuda pidiendo restablecer una contraseña para abrir la puerta.
Con ese truco simple, un solo grupo de cibercriminales generó al menos US$10,6 millones en pagos de rescate, solo entre enero y mayo de 2026. El eslabón más débil no fue la tecnología, sino la falta de un protocolo claro frente a ese engaño.
Y esto no es exclusivo de la logística terrestre. En aviación, el 71% de los ataques recientes también usó accesos no autorizados o credenciales robadas, de acuerdo con Thales. El patrón se repite en toda la cadena de transporte: la gente, no el software, sigue siendo el blanco favorito.
El costo real de no tener gestión de riesgos
Las consecuencias no se quedaron en lo digital. Hubo retrasos en envíos, pedidos cancelados y diez organizaciones que tuvieron que reportar la brecha a las autoridades.
Cuando no existe un plan de gestión de riesgos, cualquier ataque se convierte en una crisis operativa. Los clientes pierden confianza, los proveedores se ven arrastrados y la reputación de la empresa queda expuesta durante meses, no días.
El daño, además, se estira en el tiempo. Una empresa tarda en promedio 254 días en detectar y contener una brecha que empieza en su cadena de suministro, de acuerdo con Cipher. Casi un año entero de exposición sin saberlo.
Los números no mienten: el panorama de la ciberseguridad en la logística
Estos dos casos no son la excepción. Son la muestra de una tendencia que ya miden organismos y firmas de ciberseguridad en todo el mundo.
El panorama global
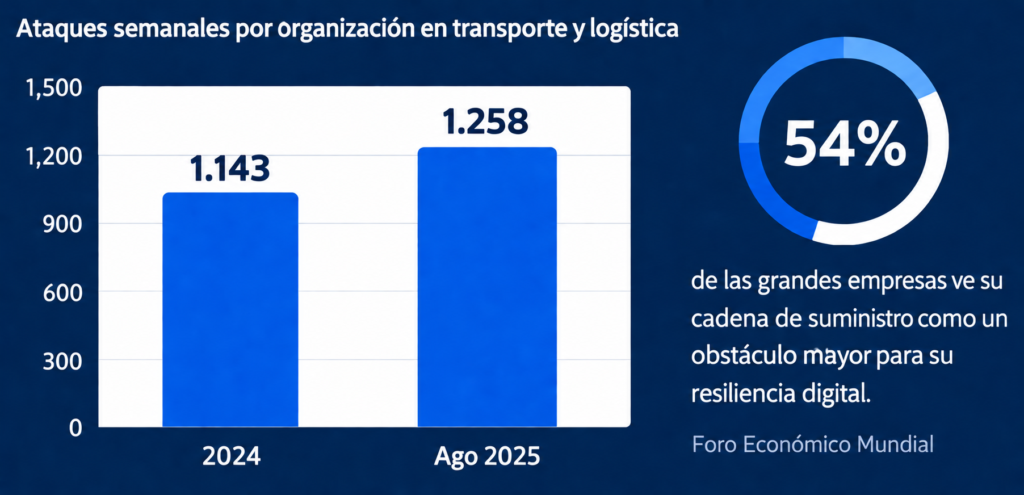
Check Point calcula que el costo mundial de los ciberataques llegará a 10,5 billones de dólares en 2025. Es un salto de más de 50% en un año. El sector transporte y logística ya recibe en promedio 1.143 ataques semanales por organización —1.258 en agosto de 2025—. El ransomware representa el 4% de esos ataques, con un alza de 126% interanual, de acuerdo con la misma firma.
Para el Foro Económico Mundial, el 54% de las grandes empresas ve su cadena de suministro como un obstáculo mayor para su resiliencia digital. No es una preocupación nueva. El ataque NotPetya, en 2017, ya había dejado pérdidas por 300 millones de dólares y afectado a 76 puertos y terminales en el mundo.
Las grandes paqueteras internacionales tampoco se salvan. Hornetsecurity las ubicó como el blanco más atacado por phishing en 2024, con 361 intentos de suplantación de identidad por minuto en el planeta.
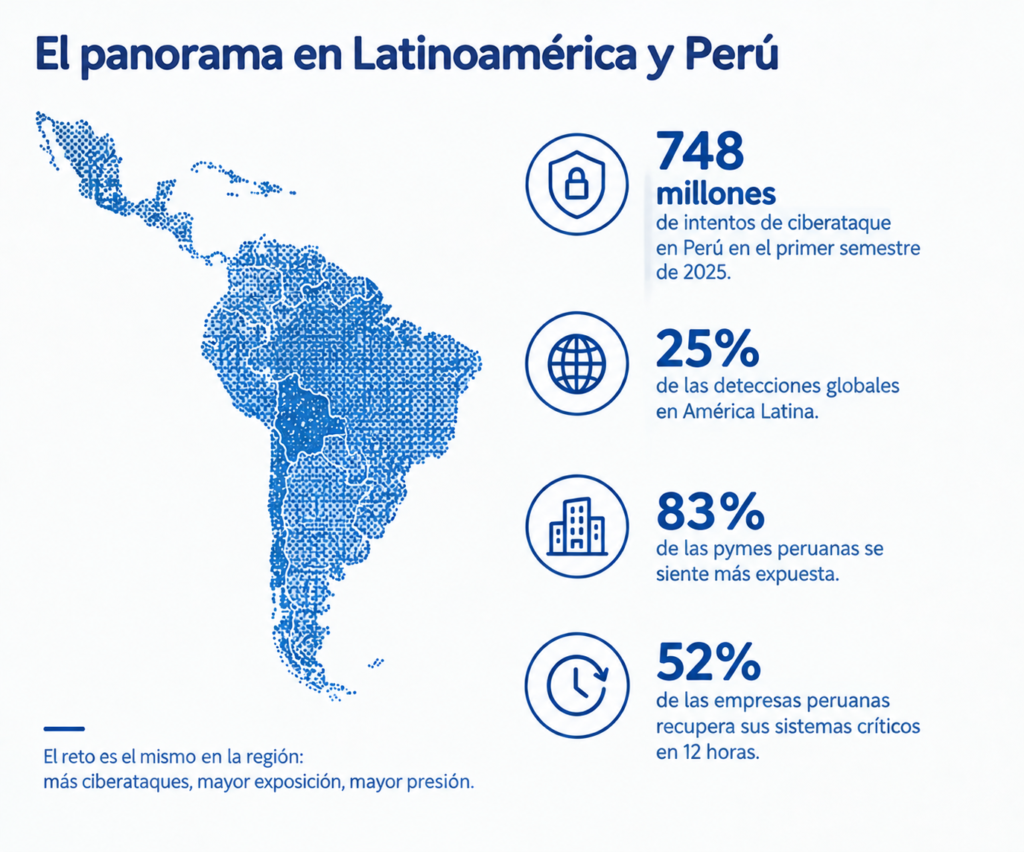
El panorama en Latinoamérica y Perú
Perú registró más de 748 millones de intentos de ciberataque solo en el primer semestre de 2025, según Fortinet. En 2024 la cifra llegó a 45,5 mil millones, y en 2023 fueron 5.000 millones: la curva no ha dejado de subir.
América Latina concentra el 25% de las detecciones globales de Fortinet. Fue además la quinta región con más ciberataques del mundo en 2024, según IBM X-Force. Microsoft ya advirtió que las empresas peruanas de cadenas de suministro, logística y comercio exterior enfrentan amenazas cada vez más sofisticadas y dirigidas.
Las pymes son las que más lo sienten. El 83% se percibe más expuesta a un ciberataque que una gran corporación. Y el 27% ya vivió un incidente, según un estudio global de ASUS reportado en Perú. Aun así, el 23% de las empresas peruanas nunca ha probado su plan de recuperación. Y solo el 52% logra restaurar sus sistemas críticos en las primeras 12 horas, de acuerdo con TIVIT.
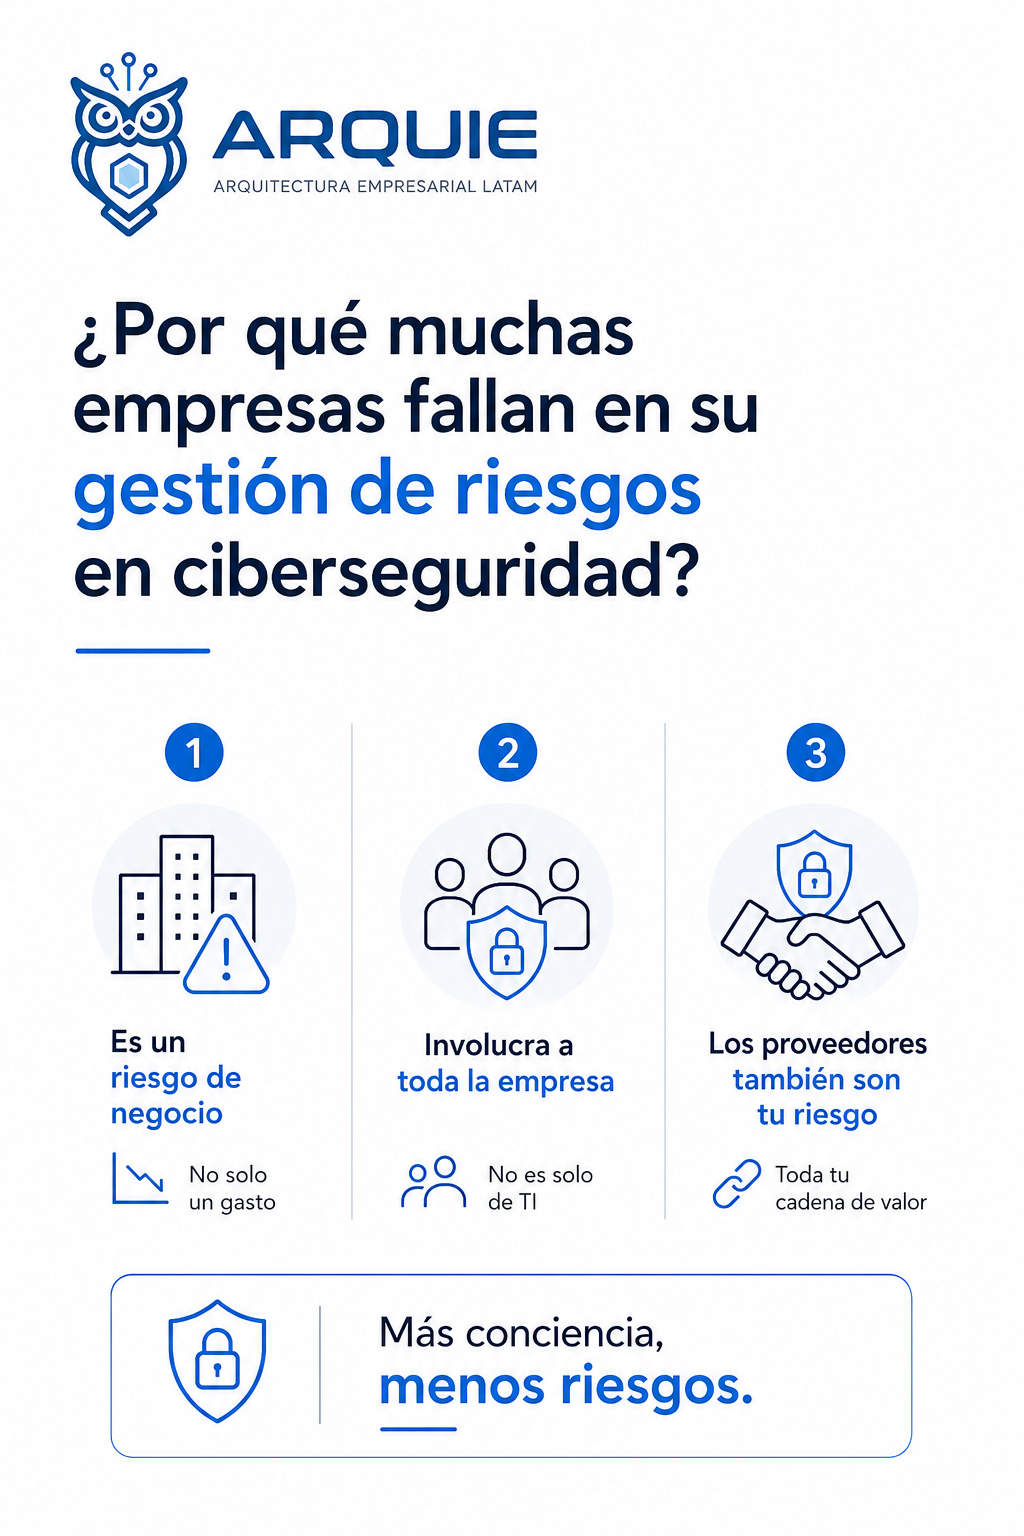
Por qué muchas empresas fallan en su gestión de riesgos en ciberseguridad

En Latinoamérica, buena parte de las empresas todavía trata la ciberseguridad como un gasto y no como una inversión. Por eso muchas no tienen un plan formal de gestión de riesgos, ni grande ni pequeño.
Ese vacío no distingue tamaño de empresa: golpea igual a compañías grandes, medianas y pequeñas. Lo que sí cambia es la velocidad de reacción cuando el incidente ya ocurrió.
¿Sabes qué tan expuesta está tu cadena logística? Un diagnóstico de arquitectura empresarial te lo dice con precisión.
La ciberseguridad no es solo un tema de TI
Muchos líderes delegan la ciberseguridad al equipo de tecnología y ahí se acaba la conversación. Pero un ataque exitoso golpea ventas, operaciones, logística y atención al cliente al mismo tiempo.
La gestión de riesgos en ciberseguridad tiene que nacer desde la estrategia empresarial, no vivir aislada en un departamento. Necesita la mirada de toda la organización, empezando por la gerencia general.
Los proveedor externos también son tu riesgo
Puedes tener controles internos impecables, pero si trabajas con proveedores logísticos o tecnológicos vulnerables, el riesgo sigue ahí, agazapado. Un ataque a un tercero puede exponer tus propios datos sin que tú hayas cometido ningún error.
Por eso la gestión de riesgos debe cubrir toda tu cadena de valor. Evaluar a tus proveedores pesa tanto como evaluar tus propios sistemas.
Cómo construir gestión de riesgos en ciberseguridad desde la estrategia empresarial

Construir una gestión de riesgos sólida no exige un presupuesto enorme. Exige método, orden y compromiso desde la dirección de la empresa. Esto es por dónde empezar.
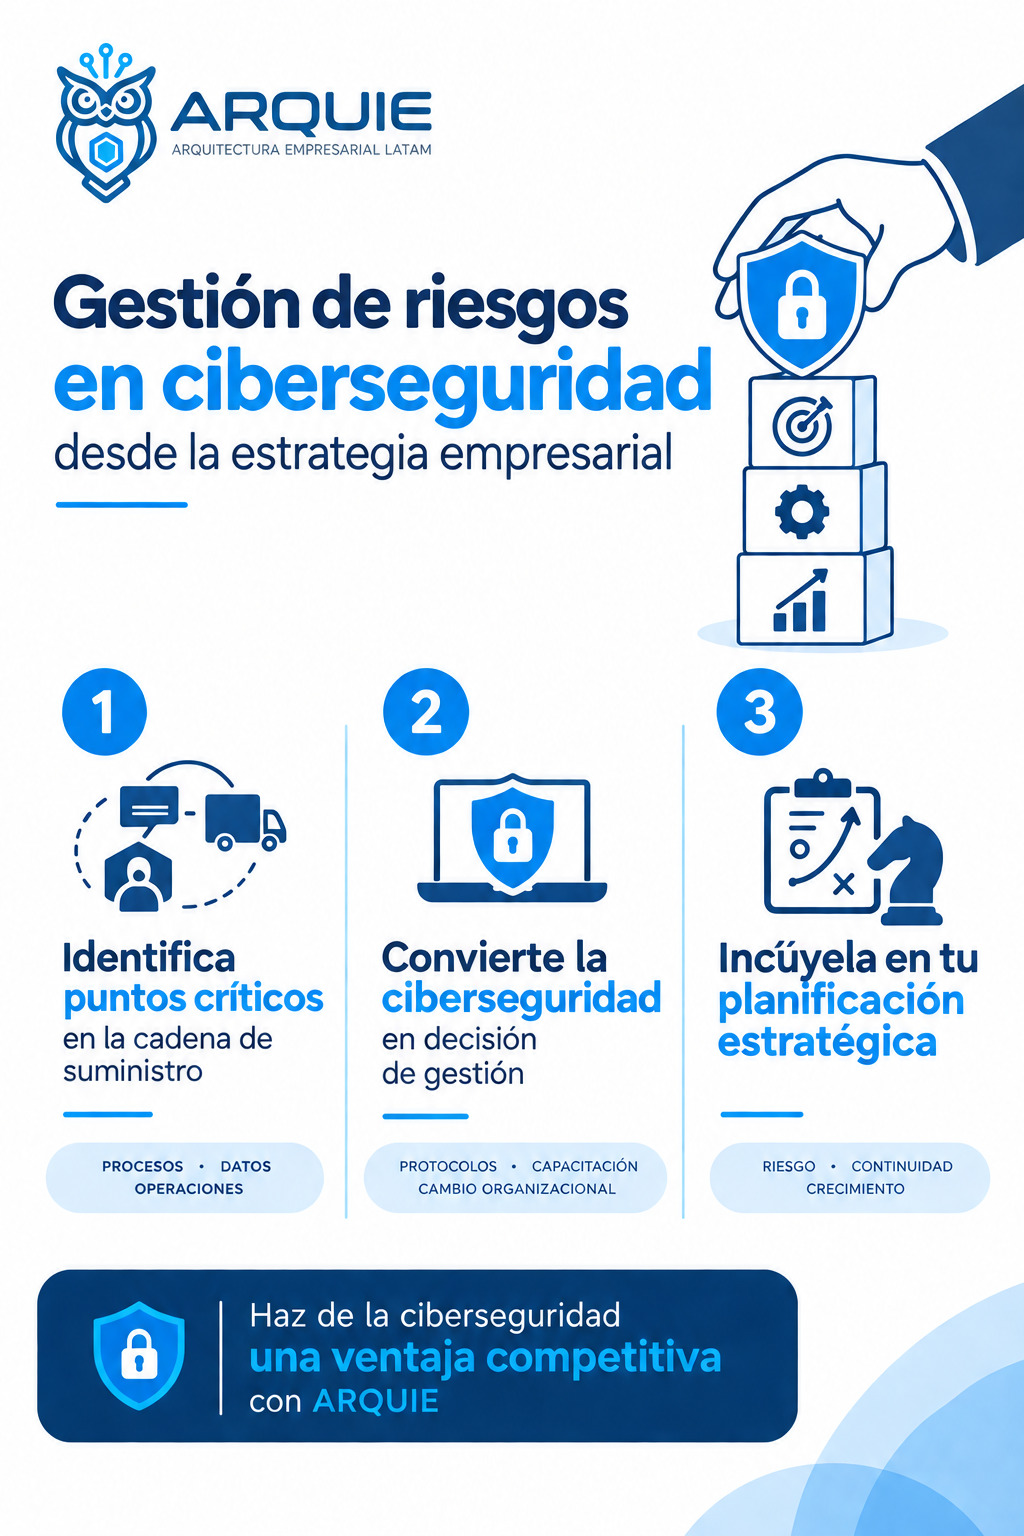
Identifica tus puntos críticos de la cadena de suministro
Primero, dibuja un mapa de procesos para identificar riesgos operativos: almacenamiento, transporte, atención al cliente, sistemas financieros. Identifica qué información sensible manejas y dónde vive.
Después, pregúntate qué pasaría si cada uno de esos puntos fallara por un ataque. Esa pregunta te dice dónde concentrar tus esfuerzos primero, porque no puedes proteger lo que no conoces.
Convierte la ciberseguridad en decisión de gestión, no solo técnica
Define protocolos claros para momentos de riesgo, como el restablecimiento de contraseñas, y capacita en ellos a todo tu personal, no solo al equipo técnico. Eso también implica gestionar el cambio organizacional frente a nuevas amenazas.
Súmale la ciberseguridad a tu planificación estratégica anual. Trátala como un riesgo de negocio, al mismo nivel que el riesgo financiero o el operativo.
Lleva esta guía a la práctica con el apoyo de nuestro equipo en ARQUIE.
Beneficios de una gestión de riesgos sólida para tu empresa
Una gestión de riesgos bien diseñada no solo evita ataques: te prepara para responder rápido cuando ocurren, y ahí está la verdadera diferencia.
Continuidad operativa y confianza del cliente
Cuando tu empresa gestiona bien sus riesgos, el tiempo de recuperación ante un incidente se acorta. Tus operaciones se detienen menos, y tus clientes lo notan.
Hay otro beneficio, menos visible pero igual de valioso: la confianza. Tus clientes y socios saben que sus datos están cuidados, y esa confianza termina en relaciones comerciales más largas.
Da el primer paso hacia una gestión de riesgos real
Los ciberataques a la cadena logística global son una advertencia para cualquier empresa en Latinoamérica. La gestión de riesgos en ciberseguridad dejó de ser opcional: hoy es parte de la estrategia empresarial.
En ARQUIE diseñamos arquitectura empresarial que integra la gestión de riesgos desde el primer día. Así proteges tu operación, tus datos y la confianza de tus clientes.
Fuentes consultadas: Cipher (Grupo Prosegur), Foro Económico Mundial (Global Cybersecurity Outlook 2025), Thales, Check Point Research, Hornetsecurity, Fortinet, IBM X-Force Threat Intelligence Index 2025, ASUS (2025 Future of SMB Report) y TIVIT.
Contáctanos
ARQUITECTURA EMPRESARIAL LATAM combina su experiencia en ingeniería avanzada para el desarrollo e integración de soluciones informáticas de calidad mundial y el diseño de sistemas avanzados e innovadores. Cuéntanos sobre tu proyecto. Estamos disponibles para asesorarte y hacerlo realidad.
Teléfono
- +51 902 307 714
- +51 942 152 965
- +51 964 168 938
- +51 964 042 842
hola@arquiempresa.com